Trong kỷ nguyên sản xuất thông minh, bảo mật công nghiệp không chỉ là lựa chọn mà là yếu tố sống còn. Hệ thống HMI/SCADA nếu không được bảo vệ đúng cách có thể trở thành điểm yếu trước các cuộc tấn công mạng. Hãy cùng khám phá cách AVEVA mang đến giải pháp an ninh mạng công nghiệp toàn diện giúp doanh nghiệp vận hành an toàn và bền vững.
I/ An ninh mạng công nghiệp - thách thức mới trong kỷ nguyên kết nối
Ngày nay, hệ thống HMI/SCADA không còn hoạt động độc lập mà kết nối chặt chẽ với mạng doanh nghiệp, IoT và Cloud. Sự kết nối này giúp tối ưu hiệu suất, nhưng cũng mở ra nguy cơ tấn công mạng ngày càng tinh vi - từ truy cập trái phép, mã độc cho đến ransomware.
Theo nghiên cứu từ AVEVA, việc một nhà máy ngừng hoạt động chỉ vài giờ có thể gây thiệt hại hàng triệu USD. Vì vậy, bảo mật công nghiệp (Industrial Cybersecurity) trở thành ưu tiên hàng đầu trong mọi dự án HMI/SCAD
II/ Cách AVEVA đảm bảo an toàn cho hệ thống HMI/SCADA
Tuân thủ vòng đời phát triển bảo mật (SDL)
Mọi sản phẩm AVEVA SCADA đều được phát triển theo Security Development Lifecycle (SDL) - một quy trình được chứng nhận ISASecure SDLA, tuân thủ tiêu chuẩn ISA/IEC 62443-4-1.
Quy trình này bao gồm:
- Đào tạo bảo mật cho nhóm phát triển.
- Phân tích rủi ro, mô hình hóa mối đe dọa (Threat Modeling).
- Kiểm thử tĩnh (SAST), phân tích thành phần (SCA).
- Kiểm thử xâm nhập và đánh giá độc lập.
- Kế hoạch phản ứng sự cố (Incident Response Plan).
Cam kết phát triển phần mềm an toàn
Nhờ tuân thủ SDL, AVEVA đảm bảo rằng mọi dòng mã và thành phần trong hệ thống HMI/SCADA đều được kiểm soát chặt chẽ, giảm thiểu nguy cơ lỗ hổng hay tấn công mạng từ sớm.
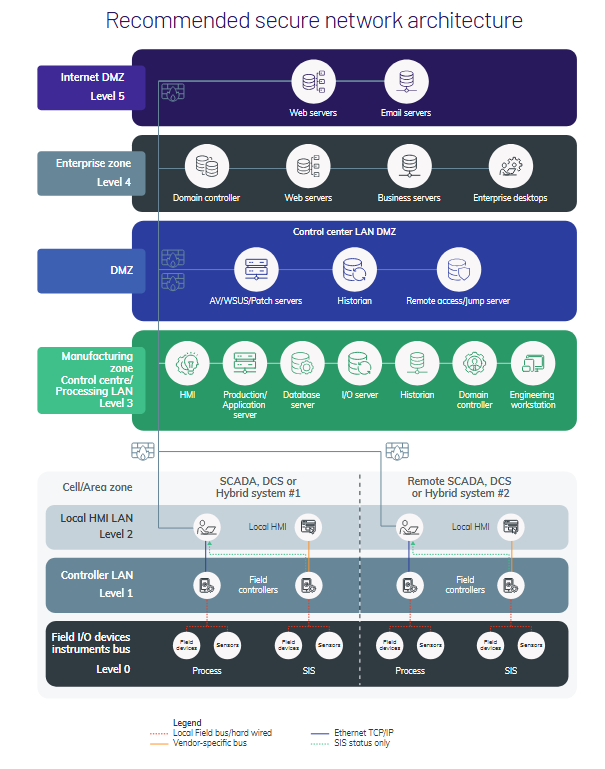
III/ Mô hình bảo mật nhiều lớp - Defense in Depth
Chiến lược Defense in Depth của AVEVA mang đến một hệ thống phòng thủ đa tầng giúp bảo vệ toàn diện cho hệ thống HMI/SCADA, ngăn chặn tấn công từ mọi hướng - từ thiết bị, mạng đến phần mềm.
Các lớp bảo vệ trong hệ thống HMI/SCADA
- Bảo mật vật lý: Giới hạn quyền truy cập thiết bị điều khiển, đảm bảo chỉ nhân sự được ủy quyền mới có thể thao tác.
- Bảo mật mạng: Phân vùng mạng (segmentation), sử dụng tường lửa, VLAN và DMZ để ngăn chặn truy cập trái phép.
- Bảo mật phần mềm: Mã hóa dữ liệu bằng TLS, xác thực người dùng bằng MFA (Multi-Factor Authentication), và cập nhật bản vá thường xuyên.
- Giám sát & phản ứng: Phát hiện sớm sự kiện bất thường, kích hoạt quy trình phản ứng nhanh và phục hồi hệ thống sau sự cố.
Lợi ích của Defense in Depth
Nhờ cấu trúc bảo mật nhiều lớp, AVEVA SCADA giúp doanh nghiệp:
- Giảm thiểu rủi ro lan truyền khi bị tấn công.
- Bảo vệ tính sẵn sàng, toàn vẹn và bảo mật của dữ liệu vận hành.
- Đảm bảo hoạt động sản xuất liên tục, an toàn và đáng tin cậy.
IV/ Cloud và Edge - Tương lai của bảo mật công nghiệp
Điện toán biên (Edge Computing) trong hệ thống AVEVA
Trong kiến trúc bảo mật HMI/SCADA, Điện toán biên (Edge Computing) đóng vai trò then chốt giúp xử lý dữ liệu nhanh chóng, an toàn và linh hoạt hơn.
AVEVA Edge được triển khai trực tiếp tại nhà máy, giúp xử lý dữ liệu cục bộ ngay tại nơi phát sinh, sau đó mã hóa và truyền dữ liệu an toàn lên nền tảng AVEVA Cloud thông qua giao thức TLS (Transport Layer Security). Điểm nổi bật là kết nối được khởi tạo từ thiết bị Edge, chỉ cần một cổng outbound duy nhất, đảm bảo luồng dữ liệu an toàn khi đi qua DMZ và các tầng bảo mật mạng khác – tuân thủ nghiêm ngặt tiêu chuẩn ISA/IEC 62443.
Lợi ích cho doanh nghiệp
- Bảo vệ dữ liệu tại chỗ: Mọi dữ liệu được xử lý và lưu trữ an toàn ngay trong nhà máy.
- Giám sát và điều khiển từ xa an toàn: Cho phép truy cập hệ thống mọi lúc, mọi nơi mà vẫn đảm bảo bảo mật.
- Dễ dàng mở rộng quy mô: Tích hợp linh hoạt vào kiến trúc Smart Factory, hỗ trợ kết nối với IoT, MES và các ứng dụng công nghiệp khác.
V/ Trách nhiệm bảo mật chia sẻ - Vai trò của khách hàng & đối tác tích hợp
AVEVA khẳng định rằng an ninh mạng công nghiệp không chỉ là nhiệm vụ của nhà cung cấp phần mềm, mà là trách nhiệm chung của tất cả các bên liên quan trong hệ sinh thái - từ khách hàng, đối tác tích hợp hệ thống (System Integrator) đến nhà phát triển ứng dụng.
Để đảm bảo mức độ an toàn tối đa cho hệ thống HMI/SCADA, mọi bên cần tuân thủ các thực hành bảo mật theo SDL (Security Development Lifecycle), bao gồm:
- Bảo vệ môi trường và mạng phát triển nhằm ngăn chặn truy cập trái phép.
- Đào tạo nhận thức an ninh, thực hiện mô hình hóa mối đe dọa (Threat Modeling).
- Lập trình an toàn, quét mã nguồn (SAST, SCA) định kỳ để phát hiện lỗ hổng.
- Kiểm thử bảo mật và đánh giá xâm nhập (Pen Test) nhằm đảm bảo tính vững chắc của hệ thống.
- Duy trì Kế hoạch Ứng phó Sự cố (Incident Response Plan) để xử lý nhanh và phục hồi kịp thời khi có rủi ro xảy ra.
Khi mọi bên cùng tuân thủ những nguyên tắc này, hệ thống HMI/SCADA sẽ đạt được bảo mật toàn diện - từ thiết bị phần cứng, phần mềm điều khiển, cho đến dữ liệu vận hành, tạo nên một lá chắn vững chắc bảo vệ nhà máy trong kỷ nguyên kết nối số.
VI/ AVEVA - Đặt chuẩn mực mới cho bảo mật HMI/SCADA
Với hơn 30 năm kinh nghiệm trong lĩnh vực HMI/SCADA, AVEVA không chỉ mang đến giải pháp tự động hóa mạnh mẽ mà còn đặt ra chuẩn mới cho bảo mật hệ thống công nghiệp. Từ SDL nghiêm ngặt, Defense in Depth, đến Cloud & Edge an toàn, AVEVA giúp doanh nghiệp:
- Vận hành liên tục, ổn định.
- Bảo vệ dữ liệu vận hành và tài sản số.
- Tiến gần hơn đến mục tiêu chuyển đổi số nhà máy thông minh.
VII/ SUN Automation - Đối tác AVEVA tại Việt Nam
Là đối tác phân phối chính thức của AVEVA, SUN Automation cam kết cung cấp:
- Giải pháp AVEVA SCADA, Edge, và MES an toàn, linh hoạt.
- Tư vấn triển khai hệ thống bảo mật công nghiệp toàn diện.
- Đồng hành cùng doanh nghiệp trong hành trình chuyển đổi số sản xuất thông minh, an toàn và bền vững.
Với hệ sinh thái giải pháp từ AVEVA và sự đồng hành của SUN Automation, doanh nghiệp Việt có thể tự tin bước vào kỷ nguyên sản xuất thông minh an toàn - hiệu quả - bền vững, nơi bảo mật không còn là thách thức, mà trở thành lợi thế cạnh tranh dài hạn.